


Habe jetz die Admins Kontaktiert,
ich werde mich aus diesem Forum zurückziehen,
da es hier sehr unseriös vorgeht.
Beiträge von MWv6
-
-
ich hab die sufu benutzt,und es wird nichts gefunden!
-
Wer eienen alternativen Downloadlink für VMware Workstation haben möchte,wo man sich nicht anmelden muss:
VMware Workstation - Download - COMPUTER BILD v7 (dafür sind keine keys im tutorial)VMware-workstation-e.x.p-39849.exe v6
Mfg iTobi
-
Hallo liebe Coreler,
ich habe hier mal etwas zusammengestellt, da hier im Flyff bereich besonders viel beschissen und mit viren "gehandelt" wird:1.Sicherheit vor Passwortstealern
2.Sicherheit vor Mail Betrügern
3.Virustotal - Mehr als 10MB auf Viren überprüfen lassen
4.HijackThis[COLOR="Red"]1.Wie verteidige ich mich vor Passwortstealer?[/COLOR]
Vorwort
Die effektivste Methode ist immernoch die VMWare (VMware Workstation v6 und Handbuch als PDF .....für keys siehe Anhang!).
Es gibt jetzt auch ein Video TuT:
Virenscanners_VM_Ware_TuT @MyVideoWer aber einen schlechten PC hat, sodass die VM nicht läuft, kann sich ja mal folgende Tipps anschauen:
Tipp 1 - Firefox
Bei Firefox gibt es so eine Funktion namens "Masterpasswort", es ist für folgendes gut:
Bevor man ein Passwort eingeben will, wird man aufgefordert, dass Masterpasswort einzugeben.
Klickt man auf abbrechen und man giebt sein Loginnamen ein, wird nicht das Passwort angezeigt.
Das heißt, man muss es manuell eingeben.
Somit hat der Stealer keine Chance.Wie setze ich ein Masterpasswort?

Tipp 2 - Cookies
Auch wenn im Firefox ein Masterpasswort drinnen ist, können trotzdem noch Cookies geklaut werden.
Deshalb empfehle ich euch, regelmäßig die Cookies zu löschen!Tipp 3 - FTP
Um zu verhindern, dass euch eure FTP Passwörter geklaut werden nehmt dieses Addon(https://addons.mozilla.org/de/firefox/addon/684) für den Firefox.
Wer keinen Firefox besitzt, sollte einfach die Passwörter nicht abspeichern.Tipp 4 - Protected Storage
Um zu verhindern, dass euch IE Passwörter und/oder eure Outlook bzw. MSN Explorer Passwörter vom Protected Storage gezockt werden, deaktiviert die Autovervollständigung!
Wogegen kann ich nichts unternehmen?
Gegen Gamekey Stealer und DialUp Stealer.
Mir ist bisher noch keine Methode bekannt, wenn es doch eine gibt dann korrigiert mich bitte!Sonst noch irgendwelche Tipps?
Ja, bei den folgenden Programmen sollte man die Passwörter NIE speichern, da es (meines Erachtens) noch keine wirksame Methode gibt, wenn es doch eine gibt dann korrigiert mich bitte!
Steam, Internet Explorer, Outlook(Express), IncrediMail, Mozilla Thunderbird, Netscape, Group Mail Free, Gmail, Yahoo Mail, MSN Messenger, Hotmail / MSN Mail, Eudora
Ladeu euch Freeware/Shareware immer nur auf vertraulichen Seiten runter wie z.B. chip.de oder computerbild.de!
Wählt unterschiedliche Passwörter.
Wenn ihr z.B. 2 Steam Accounts besitzt, nehmt nicht bei jedem Account das gleiche Passwort!
Schreibt euch am besten eure Passwörter auf.
Sie irgendwo zu speichern (sei es ein Ordner oder sonstiges) schützt nicht vor Keyloggern!
Man sollte außerdem immer einen Anti-Viren Scanner und eine Firewall benutzen.[COLOR="Red"]2.Sicherheit vor Mail Betrügern[/COLOR]
So, wie ihr bei Justice usw. gesehen habt, haben sie eine Mail bekommen, wo drin stand, das sie ihren Server Closen müssen!
Dies war und wird eine FakeMail Bleiben.Wir schauen, ob die Mail wirklich von dem Absender kommt, oder aber nicht^^
So, als erstes erschrecken wir uns Über folgende Mail:

Nun, wir werden mistrauisch, und überprüfen, ob sie auch wirklich von gpotato stammt. Dafür laden wir das Programm Mozilla Thounderbirth runter, installieren es, und stellen es so ein, das wir die Mails erhalten.
Nun erhaltet ihr eure Ganzen Mails, und wir Doppelklicken auf die, von gpotato.
So, jetzt schauen wir, das wir den Header sehen können, dafür drückt ihr auf Ansicht - Kopfzeiel - Alle

So, jetzt sehen wir in userer Nachricht folgendes

So, jetzt Konzentieren wir uns auf diesen Bereich:

Dort können wir erkennen, das die mail nicht von gpotato stammt, sondern von fakemail:

So können wir ganz einfach überprüfen, ob es stimmt oder nicht.
Ich hoffe das es euch hilft, und die fakemails in zukunft nichtmehr gesendet werden!
[COLOR="Red"]3.Virustotal - Mehr als 10MB auf Viren überprüfen lassen
[/COLOR]
Viele haben es warscheinlich gemerkt, das man bei Virustotal nur 10mb maximal uploaden kan, und dort das TestErgebnis sehen kan. Das ist jedoch falsch gedacht^^Ergebnis eines Testes ergab:
Getestete Uplaod größe Betrug 217mb, und wird ebent überprüftAlso, zuerst ladet ihr euch eine rar oder so hoch, die größer als 10mb ost. Ich habe als Bsp. eine gepackte datei genommen die knapp 30mb groß ist.
Die Datei beim Hochladen:
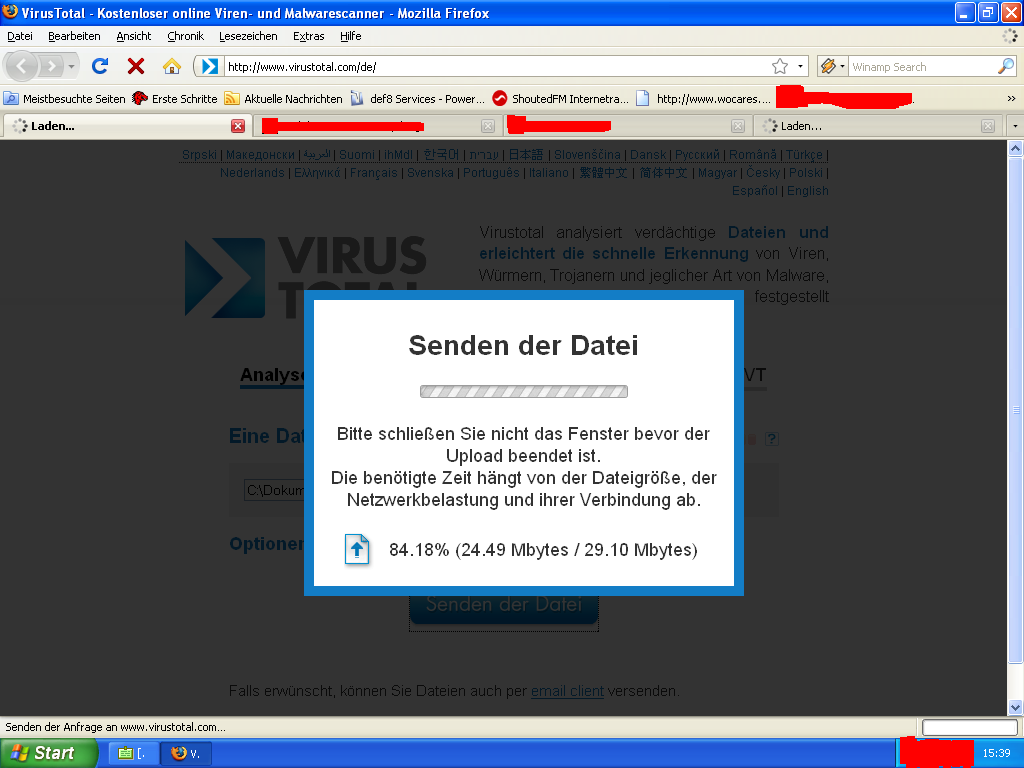
So, nachdem ihr das Archiv Hochgeladen habt, erscheint folgende Seite:
PHPBigger than max permited size / Mayor del tamaño máximo permitido<!DOCTYPE HTML PUBLIC "-//IETF//DTD HTML 2.0//EN"> <html><head> <title>200 OK</title> </head><body> <h1>OK</h1> <p>The answer to your request is located <a href="/de/reanalisis.html?4e5955e42b2bd8edcb8a12154b1bcfbc27764a7997d852de47f545e306dc44d7-1245678388">here</a>.</p> </body></html>Dort seht ihr aber folgendes:
PHP<p>The answer to your request is located <a href="/de/reanalisis.html?4e5955e42b2bd8edcb8a12154b1bcfbc27764a7997d852de47f545e306dc44d7-1245678388">here</a>.</p>So, dort erkennt ihr, das dort kein http:// oder so steht. Dies ist einfach nur dafür, dass das /de/ gleich nach dem Virustotal.com kommt.
Wen ihr jetzt wissen wollt, ob die dateien Infected sind oder nicht, kopiert ihr einfach das /de**** und fügt es nach Virustotal.com ein.
Das sieht dan in etwa so aus:PHPhttp://www.virustotal.com/de/reanalisis.html?4e5955e42b2bd8edcb8a12154b1bcfbc27764a7997d852de47f545e306dc44d7-1245678388Und somit seht ihr, das euer Archiv doch überprüft wird
[COLOR="Red"]4.HijackThis[/COLOR]
Diese Kurz-Anleitung soll eine Einführung in die Benutzung des Programmes HiJackThis und die Auswertung des Log-Files geben.Allgemein:
HiJackThis ist ein Programm, das hilft Browser Hijacking zu bekämpfen und andere Schadensoftware auf dem Rechner zu finden und zu eliminieren.
HiJackThis steht auf folgender Seite zum kostenlosen Download bereit:
http://www.hijackthis.de/downloads/HJTInstall.exeNach dem erfolgreichen Download muss das als zip-Archiv vorliegende Programm zuerst entpackt werden. Dies kann in einen Ordner nach Wahl geschehen, praktikabel ist es, das Programm für den einmaligen Gebrauch auf dem Desktop zu platzieren.
Scan durchführen:
Durch einen Doppelklick auf die Anwendung wird das Programm gestartet.

Das Programmfenster öffnet sich:

Hier wird nun der Scan mit einen Klick auf Do a system scan and save a logfile gestartet.
Ist der Scan beendet, öffnet sich eine neue Anzeige und eine Editorfenster mit dem erstellten Logfile.

[bearbeiten]
Auswertung des Log-FilesZur Auswertung des erstellten Logfiles öffnen wir die Webseite HijackThis Logfileauswertung.

In die Textbox kopieren wir den Inhalt des Logfiles und klicken dann auf die Schaltfläche Auswerten unter der Textbox.
Nun wird eine Seite mit der Auswertung des Logfiles angezeigt.
Wird zu einem Eintrag aus dem Logfile die Klassifizierung Böse angezeigt, sollte man diese ggf. selbst noch einmal überprüfen.
Eine ausführliche Beschreibung zu den einzelnen Angaben von HiJackThis findet man hier: HijackThis Anleitung - DeutscheÜbersetzung - Wie werte ich die Log Dateien aus - Übersicht.Probleme beheben:
Zeigt ein von HiJackThis ermittelter Eintrag einen "bösen Charakter" markiert man diesen mit einen Mausklick in das Kästchen vor diesem Eintrag. Im Kästchen sollte nun ein Häkchen erscheinen.
Anschließen klickt man auf Fix checked unten rechts im HiJackThis-Programmfenster und die Einstellung wird gelöscht.

Nach Änderungen am System findet man in dem Verzeichnis, in welchem das Programm gelaufen ist einen Ordner mit BackUps. Diesen sollte man nicht gleich löschen. So kann man im Falle auftretender Probleme die getätigten Änderungen rückgängig machen.
[COLOR="DeepSkyBlue"]Schlusswort[/COLOR]
1.) Falls irgendeine Aussage hier von mir falsch, schreibt es bitte in den Thread, ich werds dann editieren!
2.) Könnte ein Mod das vielleicht Sticky machen?
3.) Ihr fragt euch sicher, was das ganze soll. Naja ich hatte Langeweile, und da es halt viele "Noobs" gibt, die es noch nicht wissen, haben wir kurzerhand diese Liste erstellt!Ich hoffe das es einigen Usern und den Mods helfen wird.
Credits: Mwv6 / iTobi (ehemals IG: Virenscanner) -
Zitat von Dancex3;121173
Öhm gibt es denn Seite wo man manchmal 200 Mb Uploaden kann für ein Virustest? Wenn ja könnte man das machen ;) Wäre eig sehr gut.. Wobei die .rar dateien ja meist nicht richtig gescannt werden, oder?
[COLOR="Red"]3.Virustotal - Mehr als 10MB auf Viren überprüfen lassen
[/COLOR]
Viele haben es warscheinlich gemerkt, das man bei Virustotal nur 10mb maximal uploaden kan, und dort das TestErgebnis sehen kan. Das ist jedoch falsch gedacht^^Ergebnis eines Testes ergab:
Getestete Uplaod größe Betrug 217mb, und wird ebent überprüftAlso, zuerst ladet ihr euch eine rar oder so hoch, die größer als 10mb ost. Ich habe als Bsp. eine gepackte datei genommen die knapp 30mb groß ist.
Die Datei beim Hochladen:
So, nachdem ihr das Archiv Hochgeladen habt, erscheint folgende Seite:
PHPBigger than max permited size / Mayor del tamaño máximo permitido<!DOCTYPE HTML PUBLIC "-//IETF//DTD HTML 2.0//EN"> <html><head> <title>200 OK</title> </head><body> <h1>OK</h1> <p>The answer to your request is located <a href="/de/reanalisis.html?4e5955e42b2bd8edcb8a12154b1bcfbc27764a7997d852de47f545e306dc44d7-1245678388">here</a>.</p> </body></html>Dort seht ihr aber folgendes:
PHP<p>The answer to your request is located <a href="/de/reanalisis.html?4e5955e42b2bd8edcb8a12154b1bcfbc27764a7997d852de47f545e306dc44d7-1245678388">here</a>.</p>So, dort erkennt ihr, das dort kein http:// oder so steht. Dies ist einfach nur dafür, dass das /de/ gleich nach dem Virustotal.com kommt.
Wen ihr jetzt wissen wollt, ob die dateien Infected sind oder nicht, kopiert ihr einfach das /de**** und fügt es nach Virustotal.com ein.
Das sieht dan in etwa so aus:PHPhttp://www.virustotal.com/de/reanalisis.html?4e5955e42b2bd8edcb8a12154b1bcfbc27764a7997d852de47f545e306dc44d7-1245678388Und somit seht ihr, das euer Archiv doch überprüft wird
Mfg iTobi
-
Zitat von Ninpa;119823
[FONT="Comic Sans MS"][COLOR="White"][SIZE="2"]Klick mich
Vllt hilft das :)[/SIZE][/COLOR][/FONT]
denkste ich bin blöd lol??
ich werde es jetz über sendinput verasuchen ( diw windows virtuelle tastatur geht ja auch) und die arbeitet mit sendinput
@die anderen: danke für die tipps
-
huhu,
ich brauceh dringend ne sendkeyalternative
ich spiele grand fantasia und möchte ienen bot coden.
ich habe soweit alles fertig,doch sendkeys funktioniert nicht.gibt es eine gute alternative??
habe bis jetz nur alternativen in vb6 gefunden,die lassen sich aber nicht in net übertragen.das spiel: Grand Fantasia (lässt sendkeys nicht zu)
-
Ich übernehm dass mal für tom ^^
-->> einer von Toms posts ^^
Zitat^Es gibt ja netmal 200 Bugs.
Da haben nur ein paar Leute als ich noch neu in der Community gemeint, mein Antihack wäre kacke, und haben Gerüchte in die Welt gesetzt.nForce hat in ePvP mal ne Liste von den EG bugs und Features released.
Sicher keine 200 bugs und nebenbei weniger als meine. ;)(kA wie oft ich das schon sagen musste... :X)
-
[SIZE="5"]Moin MMORPG Core :D[/SIZE]
Heute möchte ich euch zeigen wie ihr den Buff Pang in den Caali files "repariert"!Also was ihr dazu braucht :
- Addishen's Open Source Files Klick mich
- Mein Code xD
- Gehirn
Wenn ihr diese Gedownloadet habt, dann entpackt diese dahin, wo ihr sie wieder finden könnt!
Als Nächstes geht ihr in die Ordner Binary -> db -> npcdata.Dort findet ihr eine leere FNC Datei mit dem Namen MaFl_Helper.
Da diese Leer ist, funktioniert sie nicht, deswegen bearbeiten wir sie mit dem Editor!
Dort Fügen wir nun einen Text aus der Charcater.inc ein, oder ihr kopiert diesen hier einfach xD :Code
Alles anzeigenMaFl_Helper_ver12 { setting { AddMenu( MMI_DIALOG ); AddMenu( MMI_NPC_BUFF ); // ( SKILL ID, 스킬�*�벨, 가능한 플�*�이어 최소, 최대 �*�벨, 지속시간(ms) ) SetBuffSkill( SI_ASS_HEAL_PATIENCE, 20, 1, 120, 3600000 ); SetBuffSkill( SI_ASS_CHEER_QUICKSTEP, 20, 1, 120, 3600000 ); SetBuffSkill( SI_ASS_CHEER_HASTE, 20, 1, 120, 3600000 ); SetBuffSkill( SI_ASS_CHEER_CATSREFLEX, 20, 1, 120, 3600000 ); SetBuffSkill( SI_ASS_CHEER_CANNONBALL, 20, 1, 120, 3600000 ); SetBuffSkill( SI_ASS_CHEER_MENTALSIGN, 20, 1, 120, 3600000 ); SetBuffSkill( SI_ASS_CHEER_HEAPUP, 20, 1, 120, 3600000 ); SetBuffSkill( SI_ASS_CHEER_BEEFUP, 20, 1, 120, 3600000 ); SetBuffSkill( SI_ASS_CHEER_ACCURACY, 20, 1, 120, 3600000 ); SetBuffSkill( SI_RIN_SUP_SPIRITUREFORTUNE, 10, 1, 120, 3600000 ); SetBuffSkill( SI_RIN_SUP_HOLYGUARD, 10, 1, 120, 3600000 ); SetBuffSkill( SI_RIN_SUP_PROTECT, 10, 1, 120, 3600000 ); SetImage ( IDS_CHARACTER_INC_000703 ); m_szDialog= "MaFl_Helper.txt"; } SetName ( IDS_CHARACTER_INC_000704 ); }Diesen Code habe ich schon bearbeitet :
Lvl 20 Buffs, bis lvl 120, RM Buffs!Also jetzt einfach die Datei Speichern & Schließen!
Nun könnt ihr mit diesen Files Euren Server starten, und ihr habt in den Caali files den BuffPang!
Mfg iTobi
Credits : -Jusikid ; -iTobi
-
Die models sind noch nicht ingame getestet worden,da diese der v15 server erstellt hat,sobald diese bei dem v15 server drinne sind,werden sie übernommen.
Mfg iTobi
PS: UPDATE
-Unbuff befehl eingebaut -
UPDATE:
-Buffbefehl für Gms eingebaut
-Ban befehl für gms eingebaut
-Kick befehl wird noch kommen[SIZE="7"][COLOR="Red"]SUCHEN NOCH EINEN ROOTSPONSOR!!![/COLOR][/SIZE]
-
wer lesen kann ist klar im Vorteil
ZitatDer Server ist noch nicht weit er ist noch sehr am Anfang
TyroXx hat erst mit dem Projekt angefangen daher klappt bis jetzt nur der Login.
-
vllt,glaube aber eher nicht ,da diese res files sowieso nicht funktionieren und du dann selbst mach müsstest.
ausserdem benutzten fast alle die flyff.a also fällt res editing weg und es geht nicht mehr,ausser du haste nen bypassmfg iTobi
-
hmm,
eigentlich hatten wir ihn gestern ins team geholt,aber wenn er etwas eigenes machen will,dann kann er das ruhig machen.
-->er ist wahrscheinlich durch uns darauf gekommen einen v6 server zu machen.wir arbeiten schon eine weile an einem v6 server.
Nain,wir versucehn nicht die files zum laufen zu kriegen oder eine homepage von caali etc umzubasteln.
Wir schreiben derzeit eine eigene homepage und finxen eineige bugs und haben bereits den Client übersetzt.
Bis unsere open Beta losgeht müüsst ihr euch aber noch ein wenig gedulden.
Ich glaube er ist aus dem Team gegangen,weil wir gesagt haben,dass sein banner "augenkrebs" erzeugt ,da alles geblinkt hat und er einen fertigen flyff hintergurnd genommen hatte.Mfg Mighty Wing v6
-
~~~Team-Update~~~
-
Als was würdeste du denn arbeiten?
Gm? Developer? Moderator?
Gib doch biite ein paar nähere Infos darüber,was du machen möchtest!MfG iTobi
-
Zitat von 1Kla$;112492
phpMyAdmin löschen.... sonst werdet ihr nich lange exestieren;)
man kommt über php my admin auf einen leeren MY sql server!
Die files etc laufen auf einem anderen root