Für jeden FlyFF Bereichs-Nutzer.

  • [COLOR="Silver"]Da es in letzter Zeit in unserem FlyFF Bereich wieder drüber und drunter geht, melde ich mich hier nun mal zu Wort, mit einigen Punkten, auf die ich euch Hinweisen möchte, um euch sowohl vor Verwarnungen zu schützen, bzw. sogar vor Abzocke zu schützen.

    Zuerst habe ich zu sagen, dass wir nun mehr Verwarnungen verteilen werden, aber vor allem auch mehr Punkte, d.h. es kommt schneller mal zu einen Bann - und das habt ihr nur euch selbst zu verdanken und ich will auch keinerlei Beschwerden hören.

    Unter anderem werden Verwarnungen auch raus gegeben wenn man Servern droht sie zu hacken, bzw. sie hackt und damit auch noch angibt. Dann habt ihr einen Bann sicher.
    Allerdings seit ihr dort auch zu einen gewissen teil selbst schuld - bei einer Homepage kommt es nichtnur auf den Style an, sondern auch auf die Sicherheit und das ihr ein Vertrauenswürdiges Team einstellt, aber das ist nicht unser Problem.

    Auch noch zum Thema Sicherheit:
    Jeder Release, der .exe Files enthält, muss einen Scann der ".EXE" Dateien enthalten, nicht der ".RAR" Dateien. Andere werden verwarnt bzw. gelöscht.

    Bei den Releases ist es auch nicht unser Problem, wenn jemand "euer" Zeug released. Ihr habt selber dafür zu sorgen, dass es erkennbar ist, das es euch gehört.
    Wir gehen nur dagegen vor, wenn ihr einen Vertrag vorlegen könnt, in dem steht, dass es euch gehört bzw. einen Eintrag im Register, und nicht nur einfach ein "Copyright by ****" drunter geschrieben.

    Des weiteren möchte ich nochmals ausdrücklich davor warnen, reales Geld für virtuelle Währungen auf Privatservern auszugeben, dies ist euer eigenes Risiko, jeder Server kann von heute auf morgen verschwinden.
    Das gleiche gilt auch für gewisse Dienste die von Usern hier im Forum gegen Geld angeboten werden.

    Wir sind nicht dafür zuständig, wenn jemand euch in irgendeiner Weise abzieht.

    Natürlich gelten die Zusatzregelungen weiterhin:

    [/COLOR]

    [CENTER]Ich hab Kekse!
    [/CENTER]

  • [FONT="Tahoma"][COLOR="LemonChiffon"][SIZE="2"]Gut so.
    Ich hoffe, durch diese Reglung kommt hier mal Ordnung rein ;)[/SIZE][/COLOR][/FONT]

  • Ich dachte das wär alles schon so =)
    Bis auf das es nun mehr evrwarnungen etc. gibt.

    Das mitn Leechen oder wie du es ebschreibst find ich etwas assi..
    WIe soll man dann zB bei einer Map ein vertrag machen?

    [CENTER]


    [/CENTER]

  • [COLOR="Silver"]Man soll ja keinen Vertrag machen, man soll dann nur nicht ewig flamewars anfangen wenn jemand anderes die Map benutzt, da kann man nun mal nichts dagegen tun, ne Verwarnung im Forum ändert auch nichts dran ob andere sie benutzen.[/COLOR]

    [CENTER]Ich hab Kekse!
    [/CENTER]

  • [FONT="Tahoma"][COLOR="RoyalBlue"]Jede Diskussion, die nicht zum Server gehört (V15 Files, Fähigkeit des Teams, Runtermachen von anderen Servern/Teams) wird verwarnt.

    v15 Files Regel unütz ^^[/COLOR][/FONT]

    [CENTER]
    [/CENTER]

  • [FONT="Arial"][COLOR="DeepSkyBlue"][SIZE="2"]Also ich finde es gut , aber ein was würde ich noch hinzufügen. Das bei einen Release von irgendeiner Sache
    (z.b. Files , Programme uvm. ) immer ein Virustotal dabei sollte . Man kann auch z.B. eine Worldserver mit
    einer Back door oder was anderes versehen und wenn das nicht dabei ist , kann das schnell ins Auge gehen.

    mfg DooM[/SIZE][/COLOR][/FONT]

    [CENTER]

    Zitat

    Niveau wo bist du ?
    Captain Niveau, wir sinken!


    [/CENTER]

  • Zitat von DooM;121167

    [FONT="Arial"][COLOR="DeepSkyBlue"][SIZE="2"]Also ich finde es gut , aber ein was würde ich noch hinzufügen. Das bei einen Release von irgendeiner Sache
    (z.b. Files , Programme uvm. ) immer ein Virustotal dabei sollte . Man kann auch z.B. eine Worldserver mit
    einer Back door oder was anderes versehen und wenn das nicht dabei ist , kann das schnell ins Auge gehen.

    mfg DooM[/SIZE][/COLOR][/FONT]

    Öhm gibt es denn Seite wo man manchmal 200 Mb Uploaden kann für ein Virustest? Wenn ja könnte man das machen ;) Wäre eig sehr gut.. Wobei die .rar dateien ja meist nicht richtig gescannt werden, oder?

    [COLOR=#000000][COLOR=#FF8000][CENTER]
    [/CENTER]
    [/COLOR][/COLOR]

  • Auf jeden Fall war diese Regel notwendig! Wobei man auch sagen muss, dass nicht nur wegen schlechten Releases der Flyff Bereich zu Grunde geht, sondern zum Größten Teil sind die Releases der Offi Files schuld. Naja ihr findet sicher auch eine Regelung dafür.

    [CENTER][SIZE="5"]ACAB[/SIZE][/CENTER]

  • Zitat von Dancex3;121173

    Öhm gibt es denn Seite wo man manchmal 200 Mb Uploaden kann für ein Virustest? Wenn ja könnte man das machen ;) Wäre eig sehr gut.. Wobei die .rar dateien ja meist nicht richtig gescannt werden, oder?


    [COLOR="Red"]3.Virustotal - Mehr als 10MB auf Viren überprüfen lassen
    [/COLOR]

    Viele haben es warscheinlich gemerkt, das man bei Virustotal nur 10mb maximal uploaden kan, und dort das TestErgebnis sehen kan. Das ist jedoch falsch gedacht^^

    Ergebnis eines Testes ergab:
    Getestete Uplaod größe Betrug 217mb, und wird ebent überprüft


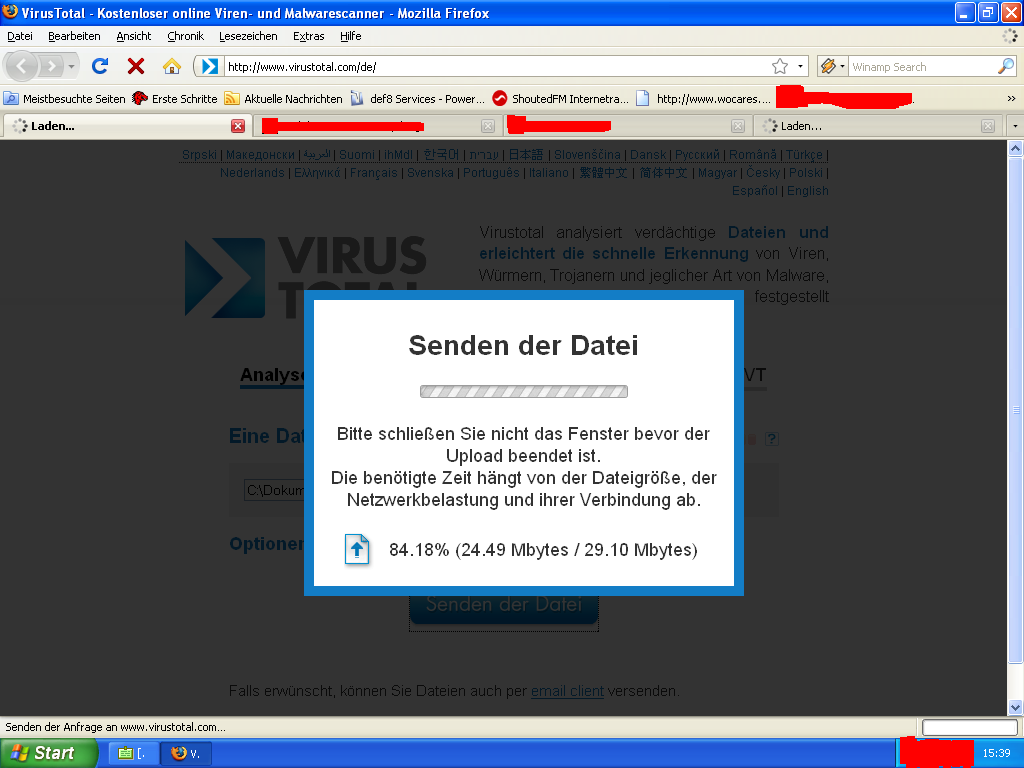
    Also, zuerst ladet ihr euch eine rar oder so hoch, die größer als 10mb ost. Ich habe als Bsp. eine gepackte datei genommen die knapp 30mb groß ist.

    Die Datei beim Hochladen:


    So, nachdem ihr das Archiv Hochgeladen habt, erscheint folgende Seite:


    PHP
    Bigger than max permited size / Mayor del tamaño máximo permitido<!DOCTYPE HTML PUBLIC "-//IETF//DTD HTML 2.0//EN">
    <html><head>
    <title>200 OK</title>
    </head><body>
    <h1>OK</h1>
    <p>The answer to your request is located <a href="/de/reanalisis.html?4e5955e42b2bd8edcb8a12154b1bcfbc27764a7997d852de47f545e306dc44d7-1245678388">here</a>.</p>
    </body></html>

    Dort seht ihr aber folgendes:

    PHP
    <p>The answer to your request is located <a href="/de/reanalisis.html?4e5955e42b2bd8edcb8a12154b1bcfbc27764a7997d852de47f545e306dc44d7-1245678388">here</a>.</p>


    So, dort erkennt ihr, das dort kein http:// oder so steht. Dies ist einfach nur dafür, dass das /de/ gleich nach dem Virustotal.com kommt.
    Wen ihr jetzt wissen wollt, ob die dateien Infected sind oder nicht, kopiert ihr einfach das /de**** und fügt es nach Virustotal.com ein.
    Das sieht dan in etwa so aus:

    PHP
    http://www.virustotal.com/de/reanalisis.html?4e5955e42b2bd8edcb8a12154b1bcfbc27764a7997d852de47f545e306dc44d7-1245678388

    Und somit seht ihr, das euer Archiv doch überprüft wird


    Mfg iTobi

  • Tipp : VirusTotal ist bei solchen Sachen unnütz. Wer schon einmal etwas von FUD gehört hat, weiß was ich meine. Wenn es im Binarys (.exe) geht, solltet ihr Anubis benutzen

    --> Anubis: Analyzing Unknown Binaries

    Da wird nicht nur das Sicherheitsrisiko gecheckt, sondern auch, wie die exe handelt.
    Scanner bei Virustotal scannen nur, ob die exe z.B. auf die Registery zugreift oder Ähnliches. Also im Grunde genommen gut, aber bei FUD Kram nutzlos.

    [RIGHT][SIZE=1]
    It'll take QQ to a whole new level.[/SIZE]
    [mad][/mad]
    [/RIGHT]

  • Zitat von TwiLight;121315

    Tipp : VirusTotal ist bei solchen Sachen unnütz. Wer schon einmal etwas von FUD gehört hat, weiß was ich meine. Wenn es im Binarys (.exe) geht, solltet ihr Anubis benutzen

    --> Anubis: Analyzing Unknown Binaries

    Da wird nicht nur das Sicherheitsrisiko gecheckt, sondern auch, wie die exe handelt.
    Scanner bei Virustotal scannen nur, ob die exe z.B. auf die Registery zugreift oder Ähnliches. Also im Grunde genommen gut, aber bei FUD Kram nutzlos.

    Wird bei Anubis, denn auch die Registry gecheckt oder ähnliches wie du sagtest..? Wenn Anubis denn nämlich alles Scannt sollte man vllt eine Regel oder what ever machen, das man die .exe'n mit dem Teil Scannen soll (also Anubis)

    [COLOR=#000000][COLOR=#FF8000][CENTER]
    [/CENTER]
    [/COLOR][/COLOR]

  • Zitat von Dancex3;121333

    Wird bei Anubis, denn auch die Registry gecheckt oder ähnliches wie du sagtest..? Wenn Anubis denn nämlich alles Scannt sollte man vllt eine Regel oder what ever machen, das man die .exe'n mit dem Teil Scannen soll (also Anubis)

    Anubis scannt Binarys und nicht deine Registery xD
    Ist ziemlich gut, wenn man "versteckte" Funktionen checken will.

    [RIGHT][SIZE=1]
    It'll take QQ to a whole new level.[/SIZE]
    [mad][/mad]
    [/RIGHT]

  • Zitat von TwiLight;121334

    Anubis scannt Binarys und nicht deine Registery xD
    Ist ziemlich gut, wenn man "versteckte" Funktionen checken will.

    Achso okey danke :D wusst ich nicht.. d.h. man sollte beides nehmen,.. um ganz sicher zu sein, oder wie kann ich das verstehen? :D

    [COLOR=#000000][COLOR=#FF8000][CENTER]
    [/CENTER]
    [/COLOR][/COLOR]

  • [FONT="Trebuchet MS"][COLOR="Pink"][SIZE="2"]Was TwaiLight damit sagen möchte, wäre folgendes.

    Wenn du auf Nummer sicher gehen möchtest, dann lässt du deine Ordner bei VT und bei Anubis durchlaufen!


    Ansonsten finde ich die ''neuen'' Regeln gut. ... Zwar fördern paar dieser Regeln die Dummheit der User, aber was sollt's- Wir helfen gerne. :'3[/SIZE][/COLOR][/FONT]

    Mit freundlichen Grüßen,

    John.

  • Was genau meinst du mit

    Zitat

    Eintrag im Register

    ?^^

  • Endlich neue Regeln. Hoffentlich gibt es jetzt mehr Strafen!

    [CENTER]

    Exp 500x l Drop 500x l Penya 500x l v16 l 3rd. Job´s l Guild Sieges l Every CS In NPC's l Max LVL 145 [/CENTER]

  • [COLOR="DarkOrange"][SIZE="2"]

    Zitat von Chaosduckman;121877

    Was genau meinst du mit

    er meint ob die datei in die Registrier datenbank eingreift,
    ist sozusagen das Herzstück von Windows :D
    wen man n pc kaputt machen will fängt man meist
    in der Reg Datenbank an ;)
    deswegen der Check x3
    (aufzurufen über Ausführen, "regedit")

    zu den Regeln,
    find sie auch gut
    wird zeit das endlich mal härter durchgegriffen wird...
    vorallem auch weils hier immer wieder total unnütze posts gibt
    weil manche meinen mit aller gewalt ihren beitragszähler
    hoch zu bekommen...

    MfG
    BizZi
    [/SIZE][/COLOR]

    [CENTER]
    [/CENTER]

  • Zitat

    Wir gehen nur dagegen vor, wenn ihr einen Vertrag vorlegen könnt, in dem steht, dass es euch gehört [COLOR="Red"]bzw. einen Eintrag im Register[/COLOR], und nicht nur einfach ein "Copyright by ****" drunter geschrieben.


    Mhh ich glaube nicht das er die registry meint?!

Jetzt mitmachen!

Sie haben noch kein Benutzerkonto auf unserer Seite? Registrieren Sie sich kostenlos und nehmen Sie an unserer Community teil!